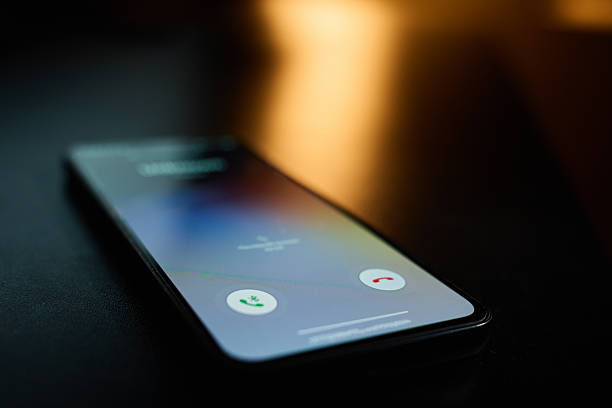

Mediante el uso de tecnología VoIP, los ciberdelincuentes falsifican el número de los bancos en la pantalla de las víctimas para robar credenciales y datos financieros, advierte ESET.
Por: Rodrigo Pujol Del Toro ([email protected])
El fraude telefónico en México ha evolucionado hacia técnicas cada vez más sofisticadas de ingeniería social. Recientemente se ha detectado una campaña masiva de llamadas fraudulentas en la que los atacantes se hacen pasar por instituciones bancarias legítimas. Para lograr su objetivo, emplean una técnica conocida como caller ID spoofing o suplantación del identificador de llamadas, alterando el número telefónico que visualiza el destinatario en su pantalla para aparentar una llamada de confianza.
De acuerdo con ESET, compañía líder en detección proactiva de amenazas, esta táctica incrementa drásticamente la credibilidad de los estafadores. “Aunque cualquier persona puede ser víctima, los ciberdelincuentes comúnmente se enfocan en clientes de instituciones financieras, adultos mayores, personas que realizan compras en línea, personas que esperan un trámite, devolución o entrega, y empleados de empresas con acceso a información financiera o administrativa”, señala David González, investigador de seguridad informática de la firma.
¿Cómo Opera el Caller ID Spoofing?
El fraude comienza cuando los ciberdelincuentes utilizan servicios de telefonía por Internet (VoIP) o plataformas especializadas para configurar un número falso idéntico al de un banco, una dependencia gubernamental o una empresa reconocida. Una vez que la víctima contesta, los atacantes recurren a tácticas de presión psicológica y urgencia.
Es común que alerten sobre supuestos cargos no reconocidos, movimientos inusuales, bloqueos de cuentas o retiros retenidos —un modus operandi recientemente denunciado en redes sociales por figuras públicas como el periodista de investigación Ignacio Gómez Villaseñor—. Bajo la premisa de “proteger el dinero”, los estafadores intentan convencer a los usuarios de:
- Revelar contraseñas, NIP o datos de tarjetas de crédito y débito.
- Proporcionar códigos de verificación SMS o tokens.
- Realizar transferencias inmediatas a cuentas controladas por los criminales.
- Instalar aplicaciones maliciosas para lograr el acceso remoto al dispositivo.
Señales de Alerta y Recomendaciones de Seguridad
Ante la sofisticación de estas campañas, ESET recuerda que el identificador de llamadas ya no es una prueba definitiva de autenticidad. La CONDUSEF ha documentado múltiples reportes de suplantación institucional en el sector financiero, por lo que es vital identificar las principales señales de alerta:
- El número coincide con el de la institución, pero solicitan información confidencial.
- Existe un fuerte sentido de urgencia o amenazas de bloqueo de cuentas.
- Se pide la instalación de aplicaciones externas o la realización de transferencias.
¿Cómo protegerse? La recomendación fundamental de los expertos es colgar inmediatamente y comunicarse de forma directa con el banco utilizando los canales y números oficiales impresos al reverso de la tarjeta. Nunca se deben compartir contraseñas, NIP o códigos por teléfono, ni ingresar a la aplicación de banca móvil mientras se mantiene una llamada sospechosa.
Para conocer más sobre ciberseguridad y proteger tus dispositivos, puedes visitar el sitio oficial de We Live Security o escuchar su podcast especializado Conexión Segura en Spotify.
#Ciberseguridad #ESET #FraudeBancario #CallerIdSpoofing #PrevencionDeFraudes #Tecnologia #NomadaCapital