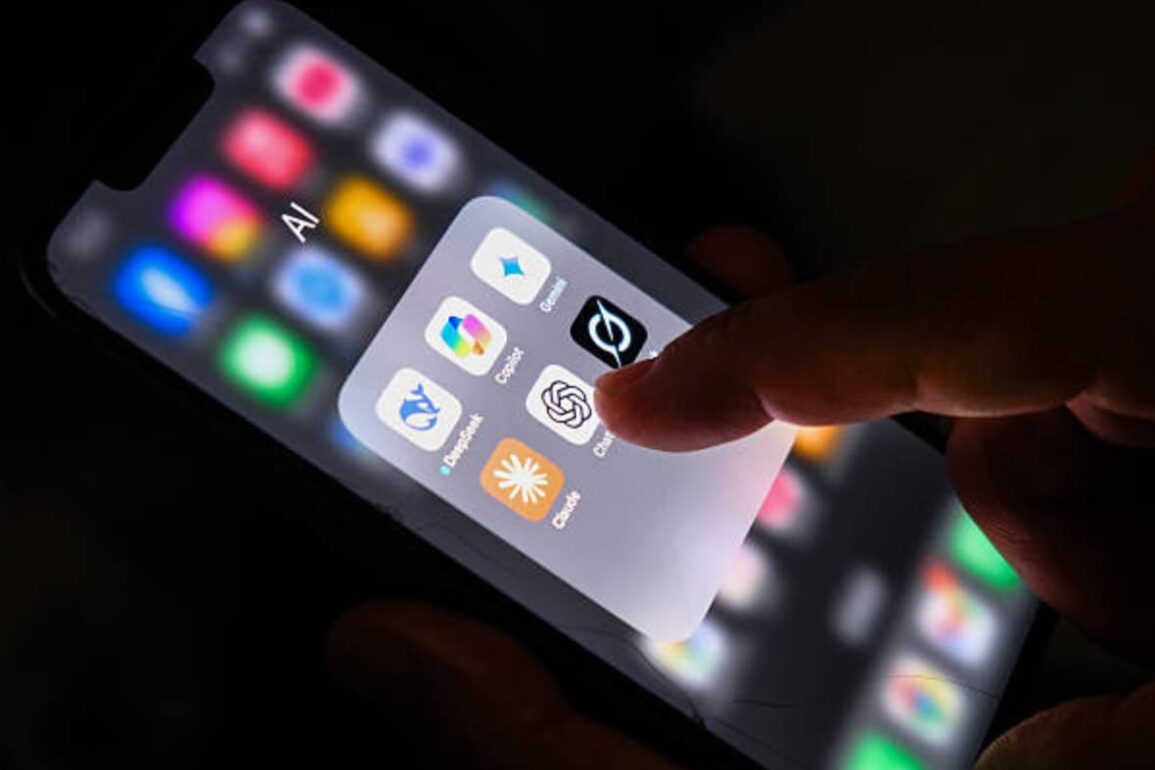

La compañía de ciberseguridad analiza los múltiples riesgos derivados de la vulneración de un chatbot, abarcando desde la exposición de datos sensibles hasta fraudes de ingeniería social, y detalla los pasos para actuar de inmediato.
Por: Rodrigo Pujol Del Toro ([email protected])
El uso cotidiano de la inteligencia artificial generativa ha convertido a plataformas como ChatGPT en asistentes indispensables para la redacción de correos, el análisis de propuestas comerciales, la programación o la resolución de problemas creativos. Sin embargo, cada consulta o documento compartido incorpora información privada sobre nuestros hábitos, proyectos y preocupaciones.
Ante este escenario, la compañía global de detección proactiva de amenazas ESET advierte que el robo de una cuenta de chatbot va mucho más allá de la simple lectura de conversaciones privadas, planteando riesgos severos que dependen de los servicios conectados, las funciones habilitadas y la sensibilidad de los datos vertidos.
Principales Riesgos Ante el Robo de una Cuenta
Según el análisis de la firma de seguridad, un ciberdelincuente que logre vulnerar el acceso a un asistente virtual puede desencadenar diversos escenarios de alto impacto:
- Acceso a Información Sensible: Exposición de datos personales, historiales médicos, estrategias de negocio, planes de proyectos y documentos corporativos confidenciales.
- Ingeniería Social Más Creíble: Utilización de los historiales de conversación para identificar intereses y relaciones profesionales o personales, facilitando estafas y engaños hiperpersonalizados.
- Exposición de Terceros: Afectación colateral a clientes, colegas o empresas socias si se compartieron contratos o información interna de carácter sensible.
- Abuso de Conexiones y Funciones: Si el chatbot cuenta con integraciones activas, el atacante podría enviar correos maliciosos haciéndose pasar por el usuario, consultar archivos de trabajo o realizar accesos no autorizados.
- Pérdidas Económicas: Consumos no deseados en cuentas que dispongan de funciones de pago, créditos de API o recursos facturables.
- Secuestro de la Cuenta: Modificación de credenciales y configuraciones de seguridad para bloquear al usuario legítimo mientras se vulnera su privacidad.
¿Cómo Llegan los Ciberdelincuentes a las Cuentas?
El informe de ESET identifica tres vectores principales por los cuales los atacantes comprometen los accesos:
- Phishing: Correos, mensajes o anuncios fraudulentos que imitan a ChatGPT u OpenAI para dirigir a páginas falsas y robar credenciales.
- Contraseñas Reutilizadas (Credential Stuffing): Uso de la misma clave en múltiples plataformas, permitiendo que filtraciones en otros servicios expongan el acceso al chatbot.
- Dispositivos Comprometidos o Sesiones Expuestas: Equipos infectados con malware o el descuido de dejar sesiones abiertas en computadoras ajenas o compartidas.
“Establecer qué tan grave puede ser que roben una cuenta de ChatGPT dependerá de la utilidad que se le dé, la información que se comparta, las funciones que se utilicen y los servicios conectados que se tengan a la cuenta”, comenta Mario Micucci, Investigador de Seguridad Informática de ESET Latinoamérica.
Protocolo de Actuación Inmediata
Si se sospecha que una cuenta ha sido vulnerada, ESET recomienda seguir estos pasos con rapidez para contener el incidente:
- Cambiar la Contraseña: Establecer una clave nueva, robusta y única. Si se iniciaba sesión mediante Google o Microsoft, las credenciales de dichos servicios también deben actualizarse.
- Cerrar Sesiones Activas: Desde la configuración de seguridad de la plataforma, forzar el cierre de todas las sesiones abiertas en otros dispositivos.
- Revisar la Actividad: Inspeccionar el historial en búsqueda de acciones, inicios de sesión o consultas no reconocidas.
- Activar el Doble Factor de Autenticación (2FA): Añadir una capa extra de verificación que proteja la cuenta incluso si las credenciales son descubiertas.
- Contactar a Soporte Oficial: Reportar la anomalía directamente en el Centro de Ayuda de OpenAI si no es posible recuperar el control de la cuenta.
Como medidas preventivas a largo plazo, los especialistas aconsejan evitar compartir datos financieros o información altamente confidencial, revisar periódicamente los permisos de aplicaciones conectadas y mantener los sistemas y soluciones de seguridad siempre actualizados.
#ESET #Ciberseguridad #ChatGPT #SeguridadDigital #IngenieríaSocial #PrivacidadEnLínea #ProtecciónDeDatos #NómadaCapital