
A propósito del Mes de la Concientización sobre la Ciberseguridad, expertos advierten que las organizaciones deben pasar de la prevención teórica a la preparación real y las pruebas de recuperación ante ataques inevitables.
Por: Rodrigo Pujol Del Toro ([email protected])
Octubre suele ser el periodo en el que la ciberseguridad acapara los reflectores de la agenda empresarial. Sin embargo, tras dos décadas de conmemorar esta efeméride con listas de recomendaciones y advertencias sobre que “todos somos un objetivo”, la conversación corre el riesgo de quedarse en la superficie. Hoy la interrogante fundamental para los negocios ya no es si sufrirán un incidente, sino qué tan rápido podrán recuperarse cuando ocurra.
Los datos respaldan esta urgencia. De acuerdo con el Informe sobre Confianza y Resiliencia de Datos 2026 de Veeam, casi tres de cada diez organizaciones sufrieron interrupciones o pérdida de información en el último año, y en el 42% de los casos esto generó un impacto directo en los clientes. Aún más alarmante es descubrir que, aunque el 90% de los líderes empresariales confía en una recuperación rápida, solo el 69% cuenta con objetivos de recuperación alineados con la continuidad operativa; y frente a ataques de ransomware, apenas el 28% logra rescatar el 100% de sus datos.
Más Allá de la Prevención: El Valor de la Resiliencia
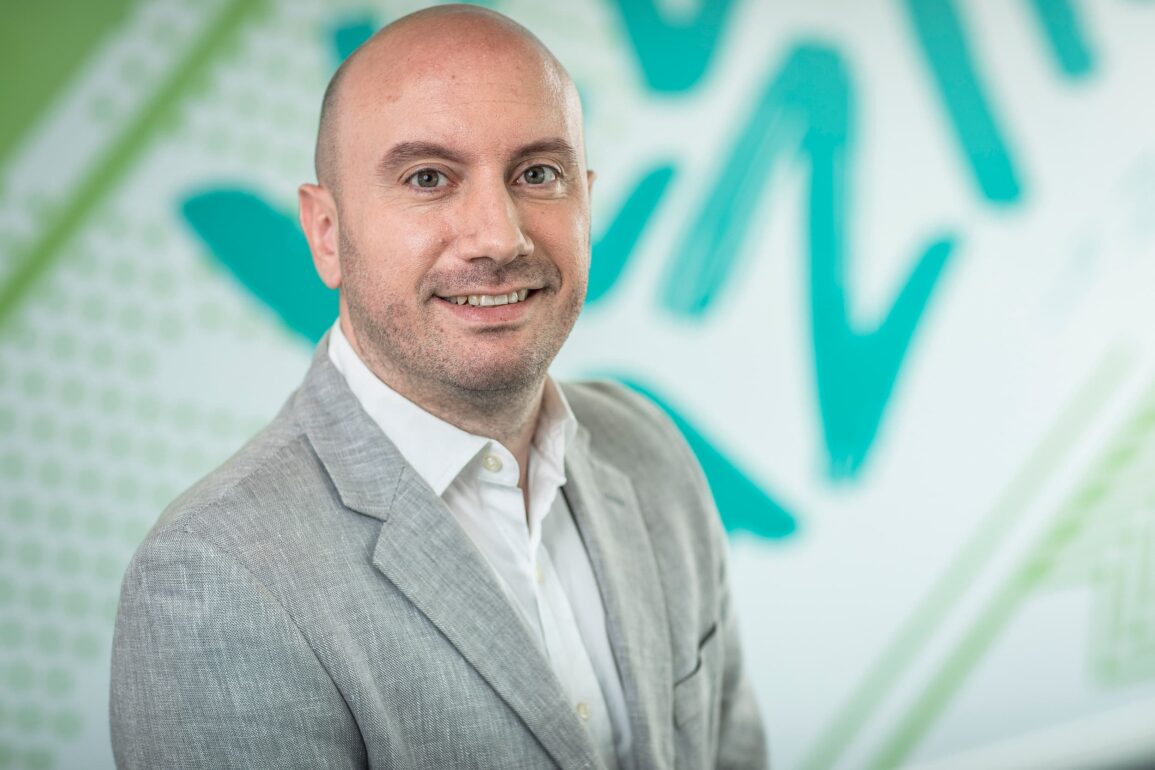
Para Tomás Dacoba, director senior de Marketing de Veeam para Latinoamérica, el verdadero problema no radica en la falta de conciencia, sino en la ausencia de preparación real.
La seguridad informática representa la primera línea de defensa, pero la recuperación es la última. Si esta última falla, todo lo anterior se vuelve irrelevante. En 2026, la compañía ha observado que numerosas empresas continúan sin probar sus planes de restauración, sin validar respaldos inmutables y sin simular escenarios de crisis, lo que las lleva a improvisar en medio del caos cuando la amenaza se materializa.
“Octubre debería ser el mes en el que las organizaciones dejen de hablar de amenazas y empiecen a probar su capacidad de respuesta. No basta con saber qué implica un ataque; hay que tomar acción para que sean capaces de volver a la operación sin tener que improvisar”, señala Dacoba.
Hacia una Concientización en Resiliencia Cibernética
Bajo el marco del Modelo de Madurez de Resiliencia de Datos (DRMM), los especialistas proponen transformar esta efeméride en un llamado a la acción continua mediante pasos concretos:

- Pruebas automatizadas: Validar de forma periódica y sin intervención humana los procesos de recuperación.
- Respaldo inmutable: Asegurar que los datos críticos cuenten con protecciones técnicas contra secuestros de información (ransomware).
- Simulacros controlados: Evaluar la reacción de los equipos de trabajo ante escenarios de crisis reales.
La tecnología actual permite automatizar gran parte de estos procesos, convirtiendo un evento potencialmente catastrófico en una incidencia manejable. La consigna es clara: mientras que la ciberseguridad se encarga de proteger, la resiliencia es la única garantía de que el negocio sobreviva.
#Ciberseguridad #ResilienciaCibernética #Veeam #SeguridadDeDatos #Tecnología #Negocios #NomadaCapital