
En un entorno digital donde los errores humanos y la evolución de las amenazas son inevitables, expertos de SonicWall recuerdan que el verdadero valor de un modelo de confianza cero radica en su capacidad de adaptación y mejora continua.
Por: Rodrigo Pujol Del Toro ([email protected])
En el ámbito de la ciberseguridad, con frecuencia se habla de protección perfecta, defensas impenetrables, configuraciones impecables y cero brechas. Sin embargo, la perfección en el ecosistema digital no es una realidad alcanzable. Las redes corporativas son dinámicas, los usuarios cometen errores cotidianos, los ciberdelincuentes innovan a un ritmo acelerado y la tecnología evoluciona constantemente. La idea de que cualquier modelo de seguridad pueda implementarse una sola vez y permanecer infalible es, sencillamente, un mito.
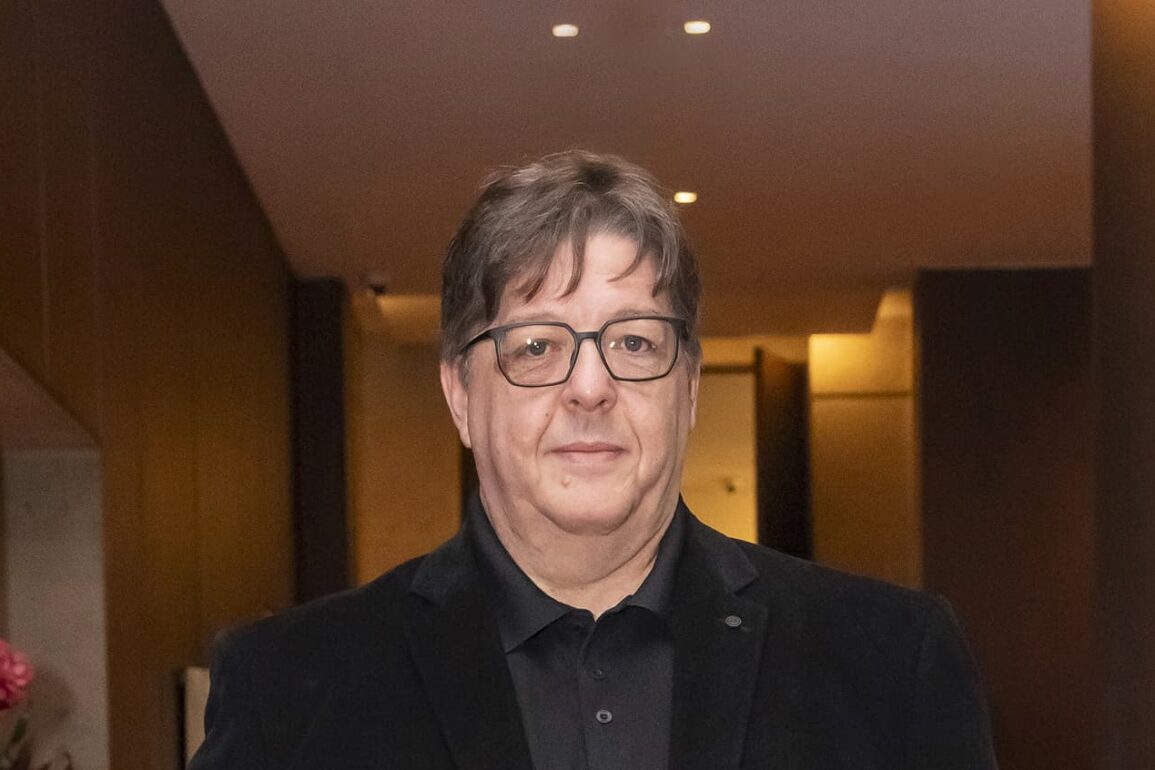
Para Edilson Cantadore, Director de Ingeniería de Soluciones para Latinoamérica en SonicWall, la importancia del modelo Zero Trust no reside en la falsa promesa de una seguridad absoluta, sino en su capacidad para asumir que la imperfección existe y diseñar estrategias en consecuencia.
Un Enfoque Basado en la Realidad y el Error Humano
Zero Trust se rige bajo una premisa simple pero poderosa: nunca confíes, verifica siempre. Este paradigma reconoce plenamente que las credenciales pueden ser robadas, las políticas de acceso pueden volverse demasiado permisivas, los ataques de phishing resultan exitosos en ocasiones y los atacantes buscan constantemente oportunidades para desplazarse lateralmente una vez que logran penetrar el perímetro.
En lugar de colapsar ante estas vulnerabilidades operativas, Zero Trust está concebido para contenerlas. El modelo asume que se producirán fallos, pero utiliza cada iteración para aprender, afinar políticas, optimizar controles y fortalecer la postura defensiva general.
“Pensemos en Zero Trust como la construcción de un sistema moderno de autopistas. Los accidentes no se eliminan simplemente declarando que una carretera es segura. En su lugar, se instalan barreras de protección, señales de tránsito, límites de velocidad y sistemas de monitoreo. Cuando ocurre un incidente, se analiza lo sucedido, se ajusta la señalización y el sistema mejora de manera gradual con el tiempo”
Zero Trust: Proceso Continuo, no un Producto
Uno de los errores más comunes en las organizaciones es tratar la confianza cero como un interruptor tecnológico que se activa de inmediato. En la práctica, Zero Trust no es un producto, sino un proceso continuo de segmentación, verificación rigurosa de identidad, aplicación de privilegios mínimos y monitoreo constante.
Las organizaciones que alcanzan el éxito bajo esta filosofía suelen estructurar su estrategia en etapas fundamentales:
- Identificación de activos críticos: Reconocer qué información y sistemas requieren los mayores niveles de protección.
- Verificación rigurosa de identidad: Reducir la dependencia del acceso generalizado y autenticar cada solicitud como si proviniera de una red pública y abierta.
- Segmentación de redes y privilegios mínimos: Limitar el movimiento lateral de un posible intruso, evitando que un dispositivo o cuenta comprometida vulnere toda la infraestructura.
La Resiliencia como el Verdadero Objetivo
En el mundo actual, impulsado por entornos en la nube y arquitecturas de trabajo distribuidas, pretender construir una fortaleza completamente impenetrable resulta obsoleto. El verdadero propósito de un modelo de seguridad moderno no es evitar el 100% de los incidentes —algo imposible ante la sofisticación del ransomware y la ingeniería social—, sino minimizar el impacto, limitar daños y garantizar la continuidad del negocio.
Adoptar Zero Trust como una filosofía corporativa y no solo como un requisito de cumplimiento normativo marca la diferencia entre las organizaciones vulnerables y aquellas verdaderamente resilientes. Al final, la perfección en ciberseguridad no existe, pero la mejora continua y adaptable sí.
#Ciberseguridad #ZeroTrust #SonicWall #SeguridadInformática #TransformaciónDigital #NómadaCapital