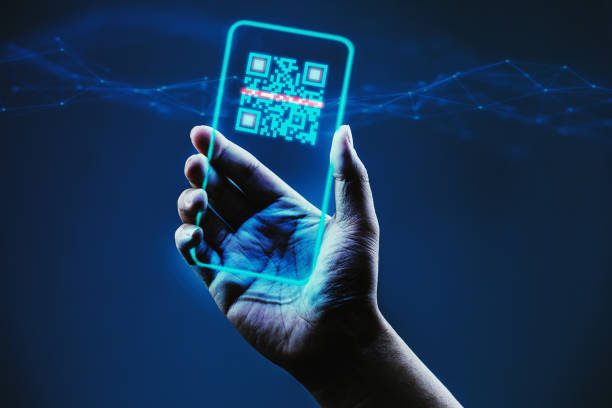

De acuerdo con el más reciente informe de ESET, el país concentró cerca del 70% de la actividad de QRishing en América Latina durante el primer semestre del año, combinando ingeniería social, vulnerabilidades históricas y ataques de ransomware.
Por: Rodrigo Pujol Del Toro ([email protected])
El panorama de la ciberseguridad en México durante la primera mitad de 2026 ha quedado al descubierto gracias al último análisis de telemetría de ESET, compañía líder en detección proactiva de amenazas. El informe confirma que el territorio nacional se ha consolidado como el epicentro del QRishing en América Latina, en un periodo marcado por la evolución de las técnicas de engaño, la paridad operativa entre distintas amenazas y la persistencia de brechas tecnológicas en las organizaciones.
El Auge del QRishing y las Vías de Entrada
La ingeniería social y el phishing representaron el 20.53% del total de eventos en el país, convirtiéndose en el vector de entrada principal. Dentro de esta categoría, el uso masivo de códigos QR para trámites administrativos, pagos digitales y validación de identidades impulsó una nueva modalidad de evasión:
- Líder continental: México absorbió casi el 70% de toda la actividad de QRishing registrada en la región latinoamericana durante el primer semestre, logrando sortear las pasarelas tradicionales de inspección de correo (secure email gateways).
- Documentación apócrifa: Ante el uso intensivo de la facturación electrónica (CFDI) y comprobantes fiscales, las muestras de PDF maliciosos se consolidaron para eludir análisis estáticos.
- Suplantación corporativa: Se detectó el abuso sistemático de plataformas de firma digital y transferencia de archivos como DocuSign, WeTransfer y Telegram.
Vulnerabilidades Históricas y Downloaders
Lejos de centrarse exclusivamente en ataques complejos de día cero, los cibercriminales continúan aprovechando la deuda técnica de las empresas:
- Explotación legada: La categoría de exploits representó el 12.95% de las amenazas, donde más del 90% se concentró en fallas de Microsoft Office divulgadas en 2017, encabezadas por la vulnerabilidad CVE-2017-0199, que por sí sola acumuló el 9.80% de todos los eventos nacionales.
- Puertas intermedias: Los downloaders maliciosos y scripts ofuscados (como JS/Danger.ScriptAttachment) sumaron cerca del 20% de las alertas, funcionando como el vehículo ideal para descargar cargas dañinas adicionales en los equipos de los usuarios.
Impacto Corporativo y Fraude Financiero
El informe de ESET también destaca la criticidad de los incidentes que amenazan la continuidad de los negocios:
- Infostealers y Troyanos Bancarios: El robo de credenciales operó mediante herramientas como Win/PSW.Amatera, mientras que el fraude financiero local mostró una marcada singularidad al concentrar gran parte del volumen de troyanos transaccionales y malware enfocado en la banca en línea empresarial.
- Ransomware selectivo: Aunque representó un porcentaje menor en volumen general (1.26%), el ransomware corporativo mantuvo una alta peligrosidad mediante ataques de tipo Ransomware-as-a-Service (RaaS), con la presencia de células activas y grupos internacionales altamente especializados.
Para conocer más detalles sobre estas investigaciones y mantenerte al día en materia de protección digital, puedes visitar el portal de We Live Security de ESET o escuchar su podcast especializado Conexión Segura en Spotify.
#Ciberseguridad #QRishing #ESET #SeguridadInformática #Tecnología #México #NómadaCapital